Połowa pracowników w UE deklaruje, że zawsze blokuje komputer, gdy odchodzi od stanowiska. Z badania Eurobarometru wynika, że nawyki cyberhigieny są powszechne, ale stosowane niespójnie.
To jeden z wyników badania Flash Eurobarometr 576, które Komisja Europejska opublikowała 30 września 2026 r. Ankietę online przeprowadzono od 27 kwietnia do 8 maja 2026 r. Odpowiedziało na nią 25 747 obywateli UE z 27 państw członkowskich. Pytania o incydenty obejmowały sześć miesięcy przed badaniem.
Nawyki cyberhigieny odstają od deklarowanej wiedzy
Komisja zwraca uwagę, że wiedza o zagrożeniach często nie przekłada się na codzienne zachowania. Większość badanych wie, że podejrzane e-maile trzeba zgłaszać, a aktualizacje oprogramowania instalować. 72 proc. twierdzi, że potrafi rozpoznać podejrzaną wiadomość. Nadawcę przed otwarciem linków sprawdza jednak tylko około 54 proc.
Sprawdzanie nadawców czy używanie silnych haseł są według badania powszechne, ale pracownicy stosują je niespójnie. Takie nawyki wyraźnie częściej mają starsi zatrudnieni. Z wiekiem rośnie również świadomość cyberryzyka. Komisja podkreśla więc potrzebę szkoleń skierowanych zwłaszcza do młodych pracowników w wieku 15–24 lata.
Mniejsze organizacje rzadziej szkolą
W poprzednim roku szkolenie z cyberbezpieczeństwa przeszło 60 proc. pracowników. W mniejszych organizacjach udział w takich szkoleniach gwałtownie spada. Zainteresowanie jest duże: poprawę umiejętności w tej dziedzinie chciałoby 85 proc. respondentów, a jako główną barierę wskazywano brak czasu.
Podejrzane wiadomości u trzech na czterech pracowników
Z podejrzanymi e-mailami, wiadomościami lub linkami zetknęło się w pracy trzech na czterech pracowników w UE. Najczęstszym zagrożeniem był phishing, zgłoszony przez 39 proc. badanych. Chodzi o fałszywe wiadomości lub strony, które mają posłużyć do kradzieży danych albo do uzyskania nieautoryzowanego dostępu.
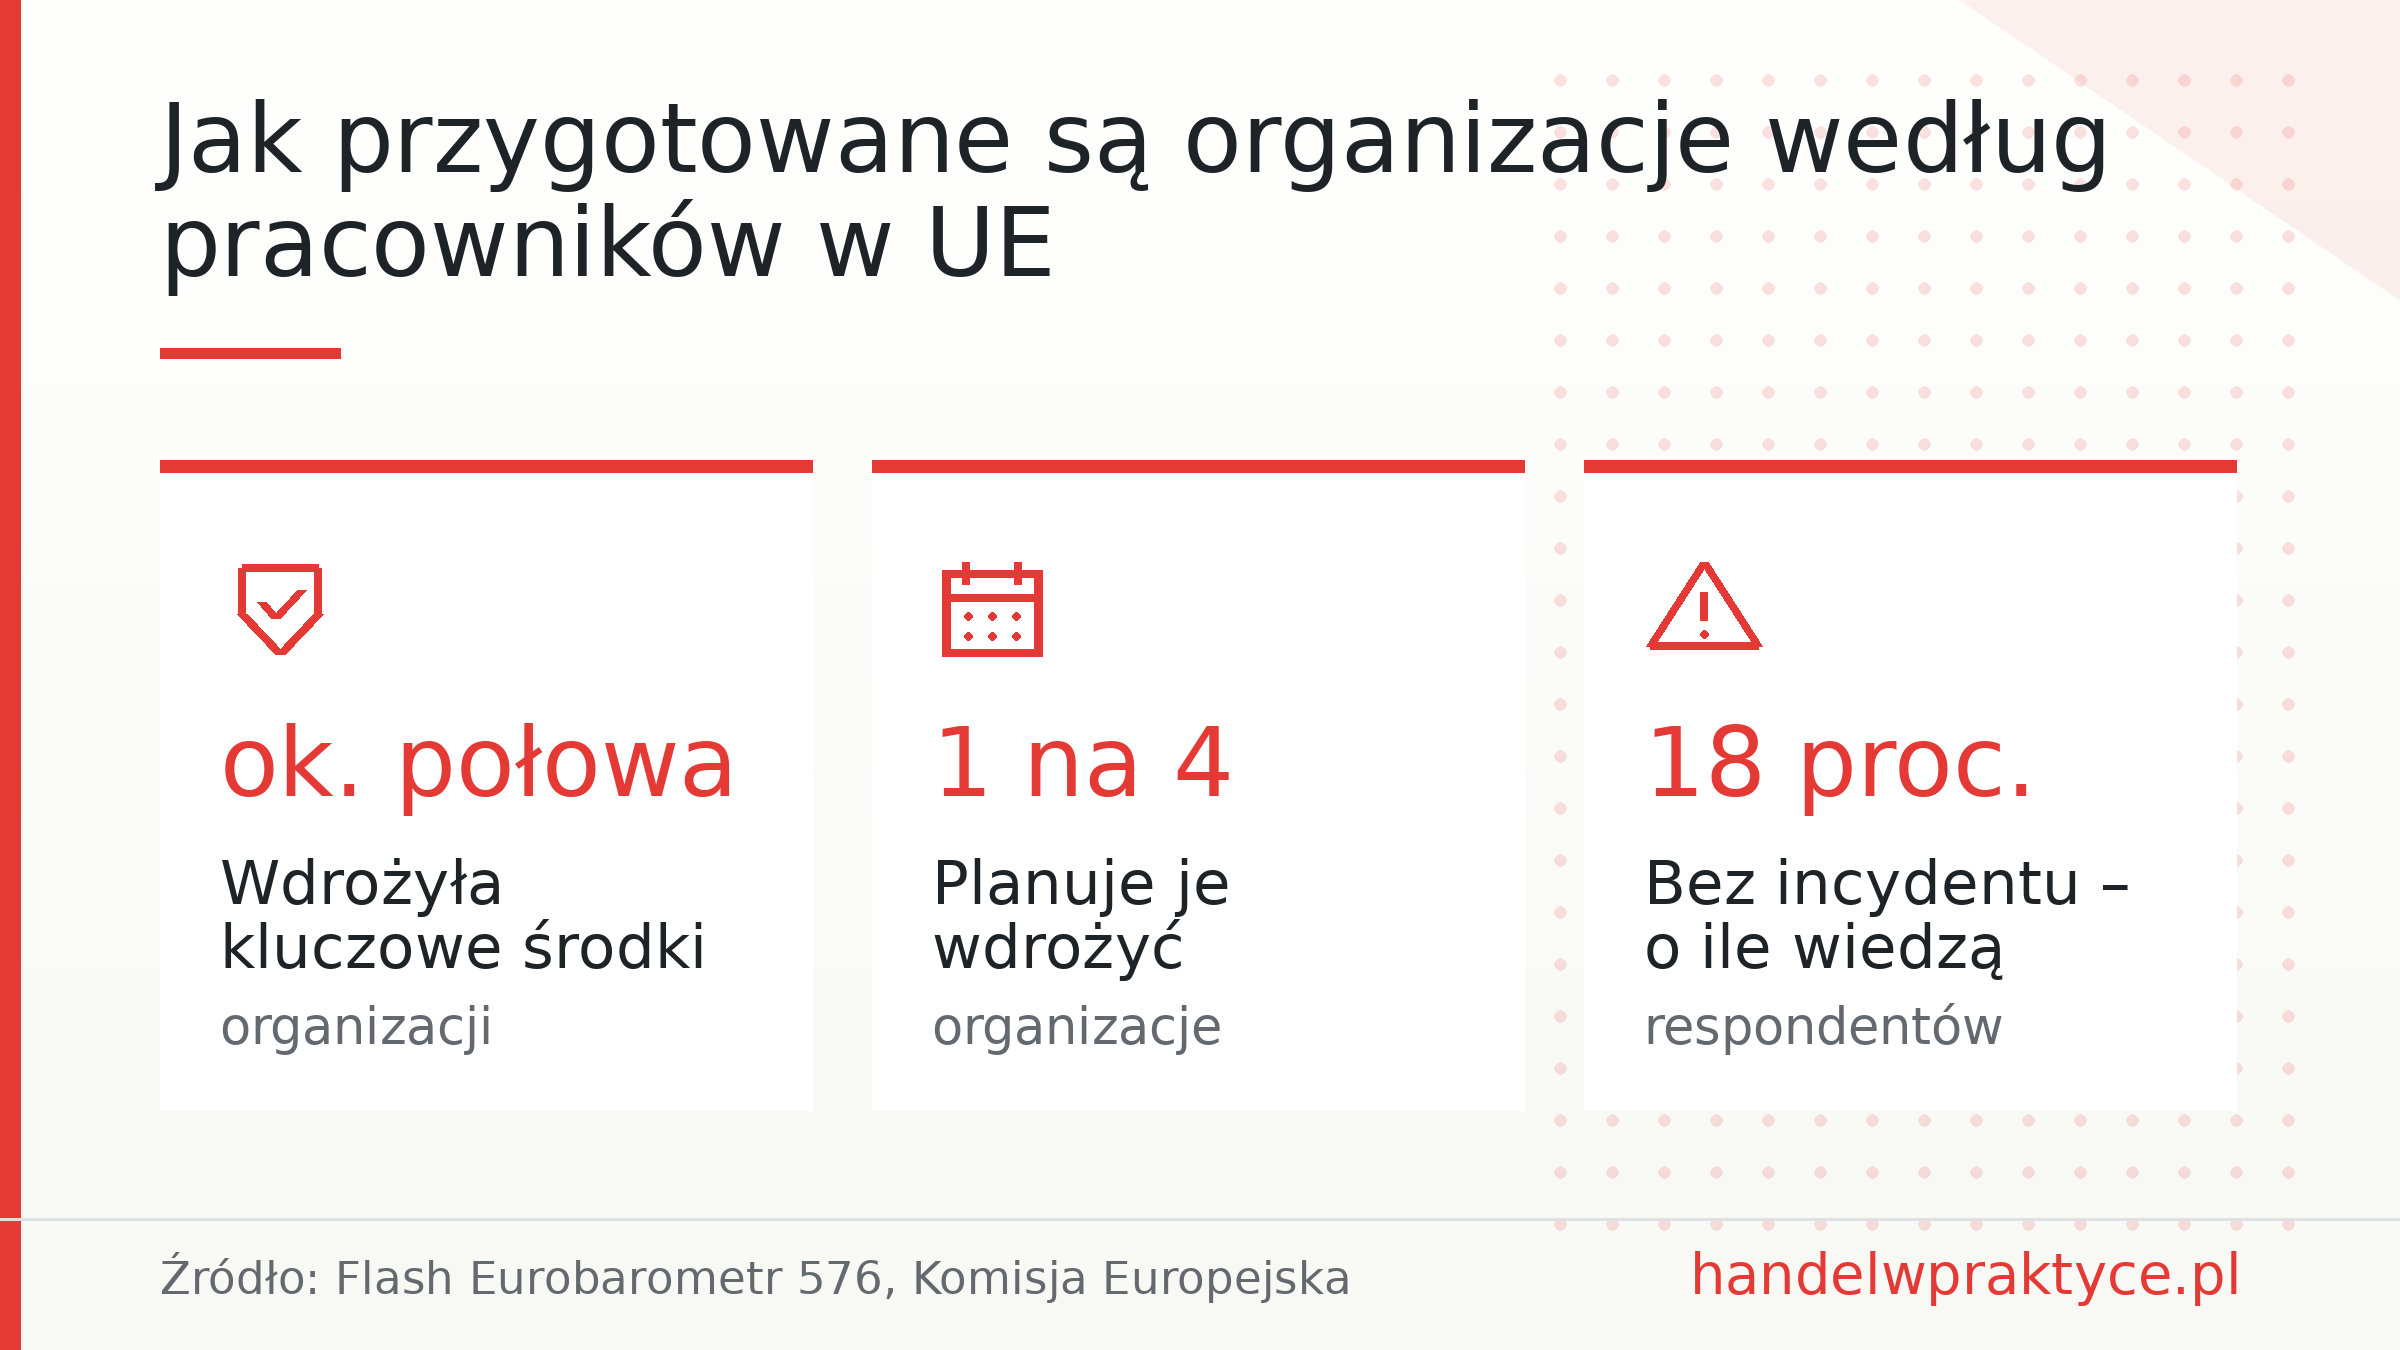
Większość ankietowanych ocenia zabezpieczenia swojej organizacji jako skuteczne. Według badania kluczowe środki cyberbezpieczeństwa wdrożyła jednak tylko około połowa organizacji, a jedna czwarta dopiero to planuje. Zaledwie 18 proc. respondentów uważa, że – na ile wiedzą – ich organizacja nie miała żadnego cyberincydentu.
„Dzisiejsze badanie Eurobarometru pokazuje, że świadomość w zakresie cyberbezpieczeństwa jest wysoka” – oceniła Henna Virkkunen, wiceprzewodnicząca wykonawcza Komisji Europejskiej. Jej zdaniem codziennym standardem powinny stać się silne hasła, weryfikacja nadawcy przed kliknięciem w link i zgłaszanie podejrzanych wiadomości.
Źródło: Komisja Europejska, komunikat prasowy IP/26/2020
Fot. bulatovrma2007 / Freepik