Rada Unii Europejskiej przyjęła stanowisko w sprawie uproszczenia przepisów dotyczących ochrony danych, prywatności oraz raportowania cyberbezpieczeństwa. Zmiany mają na celu zwiększenie konkurencyjności UE poprzez ułatwienie stosowania cyfrowych reguł i zmniejszenie obciążeń administracyjnych dla firm.
Uproszczenia w ramach pakietu Digital Omnibus
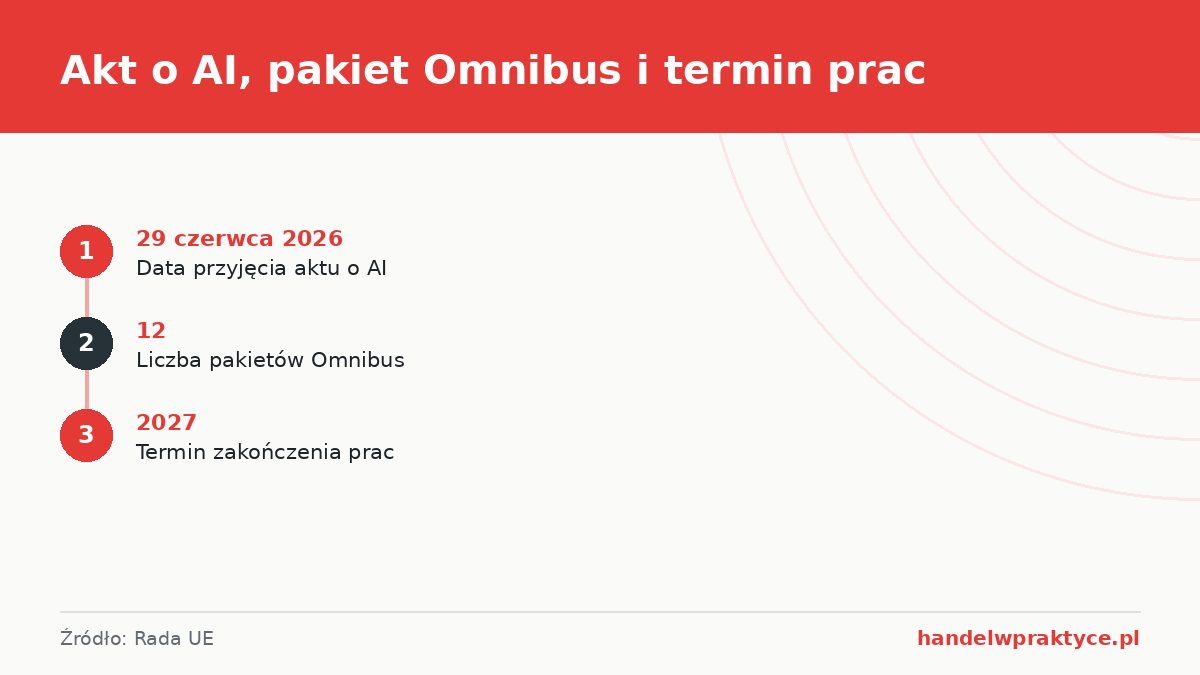
Przyjęte stanowisko stanowi element pakietu legislacyjnego „Omnibus VII”. Inicjatywa ma na celu usprawnienie cyfrowych ram prawnych oraz wdrożenie zharmonizowanych zasad dotyczących sztucznej inteligencji (AI). Warto zaznaczyć, że akt prawny dotyczący samej AI został już przyjęty 29 czerwca 2026 roku.
Według Helen McEntee, Minister ds. spraw zagranicznych i handlu Irlandii, zmiany mają ułatwić firmom prowadzenie działalności na terenie całej Europy. Nowe przepisy mają wspierać innowacyjność i rozwój zaufanych przedsiębiorstw cyfrowych, zachowując jednocześnie wysokie standardy ochrony prywatności obywateli.
Thomas Byrne, Minister stanu ds. spraw europejskich i obrony Irlandii, podkreślił, że działania te są kluczowe dla mapy drogowej „One Europe One Market”. Celem jest obniżenie kosztów zgodności z przepisami i zwiększenie innowacyjności sektora.
Zmiany w RODO i dyrektywie e-privacy
Mandat Rady wprowadza szereg poprawek do ogólnego rozporządzenia o ochronie danych (GDPR). Jednym z kluczowych elementów jest nowy przepis dotyczący pseudonimizacji oraz identyfikacji osób fizycznych. Ma on pomóc firmom w spełnianiu obowiązków regulacyjnych poprzez lepsze wyjaśnienie zasad w tym obszarze.
Rada wspiera również wprowadzenie definicji „badań naukowych”, co ma ułatwić spójne przetwarzanie danych w tym celu. Zaplanowano także zwolnienia z niektórych obowiązków dla organizacji badawczych. Dodatkowo mandat przewiduje zabezpieczenia dla przetwarzania danych wrażliwych w kontekście weryfikacji biometrycznej oraz rozwoju systemów AI.
W obszarze plików cookies, mandat aktualizuje dyrektywę e-privacy. Nowe przepisy mają doprowadzić do mniejszej liczby banerów cookies, ponieważ w określonych sytuacjach – takich jak świadczenie usługi, pomiar odbiorców czy zapewnienie bezpieczeństwa urządzenia – zgoda użytkownika nie będzie już wymagana.
Tajemnice handlowe i zasady data acquis
Propozycja konsoliduje i upraszcza zasady dotyczące altruizmu danych oraz usług pośrednictwa w danych. Nowe regulacje mają na celu zmniejszenie obciążeń administracyjnych związanych z interpretacją i wdrażaniem zróżnicowanych przepisów krajowych, co ma przynieść korzyści administracjom publicznym oraz użytkownikom wtórnym.
Ważnym elementem jest możliwość dla organów sektora publicznego nakładania wyższych opłat za ponowne wykorzystanie danych przez bardzo duże przedsiębiorstwa oraz tzw. strażników dostępu (gatekeepers). Jednocześnie mandat ma wzmocnić ochronę przed wyciekiem tajemnic handlowych do krajów trzecich. Tajemnice te będą mogły zostać ujawnione dopiero po wykazaniu przez dysponenta danych podjęcia wszystkich niezbędnych środków w celu zachowania ich poufności.
Raportowanie incydentów cyberbezpieczeństwa
Zamiast jednego punktu zgłoszeniowego na poziomie UE, mandat zakłada ustanowienie krajowych punktów zgłoszeniowych w każdym państwie członkowskim. Ma to ułatwić raportowanie incydentów na podstawie różnych przepisów unijnych.
Mandat Rady przewiduje ustanowienie punktu informacyjnego o zgłaszaniu incydentów na szczeblu unijnym oraz wprowadzenie zharmonizowanych zasad powiadamiania o zdarzeniach o charakterze transgranicznym.
Co dalej?
Po zatwierdzeniu mandatu prezydencja Rady rozpocznie negocjacje z Parlamentem Europejskim w celu szybkiego osiągnięcia porozumienia. Zgodnie z mapą drogową podpisaną w kwietniu 2026 roku, celem jest zakończenie prac nad wszystkimi pakietami upraszczającymi do końca 2027 roku.
Źródło: Rada Unii Europejskiej
Fot. Stockbusters / Freepik